
Mọi thứ về WannaCry, lây lan kiểu gì, tấn công ra sao, biến thể mới, cách phòng ngừa
WannaCry đang là một đại dịch ảnh hưởng toàn thế giới, xin tổng hợp lại những thông tin xoay quanh con ransomware mã hóa đòi tiền chuộc này cho anh em dễ nắm, biết về cách hoạt động của nó cũng như những thứ anh em cần làm để mình không trở thành nạn nhân của cuộc tấn công. Giờ WannaCry cũng đã có phiên bản 2.0 rồi nên rất nguy hiểm không thể coi thường được đâu. WannaCry
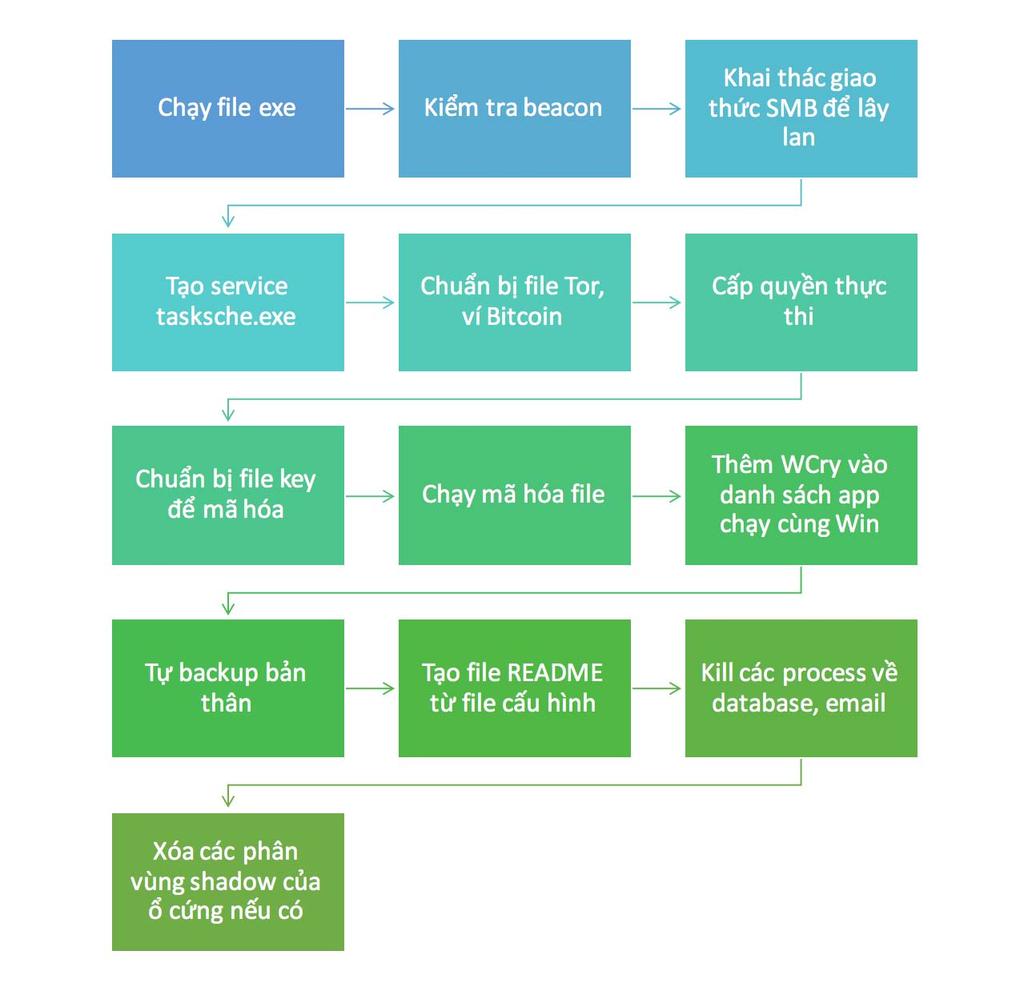
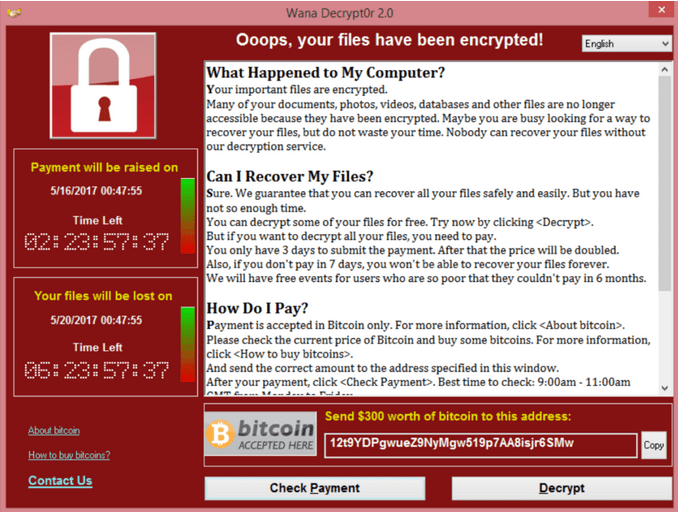
Theo trang EndGame, WCry đi theo cùng con đường tấn công mà chúng ta vẫn thường thấy ở ransomware. Mô tả cơ bản thì thế này: WCry sẽ kiểm tra một “dấu mốc” (beacon), nếu dấu mốc này có trả về một phản hồi thì ransomware sẽ không chạy. Đây là cách để hacker kiểm soát được con ransomware của mình. Nếu beacon không có phản hồi gì cả thì ransomware bắt đầu công việc: nó khai thác lỗ hổng TERNALBLUE/MS17-010 và lây lan sang các máy tính khác. WCry sau đó mã hóa các file trong hệ thống và cảnh báo cho người dùng rằng họ đã “dính đòn”.
Hình ảnh minh họa cho Mọi thứ về WannaCry, lây lan kiểu gì, tấn công ra sao, biến thể mới, cách phòng ngừa. Ảnh: Tư liệu
Bước 1, chạy file Exe, tức là người dùng “lỡ” bấm nhầm vào file thực thi để chạy ransomware lên. Để lừa người dùng chạy file này không khó, dụ họ mở một email nào đó hay chạy file tải về từ Torrent với những cái tên hấp dẫn là xong. Biến thể 2.0 của WCry còn có thể tự thực thi khi bạn truy cập vào một trang web đã bị chèn mã độc nữa kìa.
Hình ảnh minh họa cho Mọi thứ về WannaCry, lây lan kiểu gì, tấn công ra sao, biến thể mới, cách phòng ngừa. Ảnh: Tư liệu
Ảnh hưởng của ransomware ra sao?
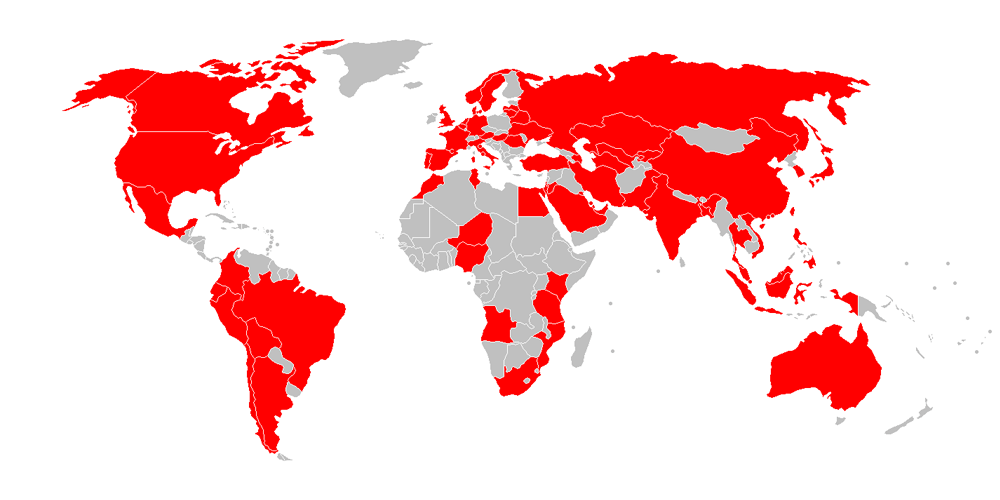
Theo Europol, đây là vụ tấn công với quy mô lớn chưa từng có. Ransomware đã tấn công vào nhiều bệnh viện thuộc hệ thống chăm sức sức khỏe ở Anh và Scotland (NHS), có tới 70.000 thiết bị từ máy tính, máy quét MRI, tủ chứa máy dự trữ và các công cụ đã bị lây nhiễm. Các báo cáo cho rằng trên toàn cầu có hơn 250.000 máy tính nói chung bị nhiễm mã độc. Ngày 12/5, nhiều dịch vụ của NHS đã phải tắt đi các thiết bị không quan trọng. Nhiều công ty ở Châu Âu và Mỹ cũng bị ảnh hưởng, trong đó có nhiều cái tên lớn như FedEx, Deutsche Bahn, LATAM Airlines. Nhà máy sản xuất của Nissan tại Anh đã phải dừng sản xuất sau khi WannaCry lây vào một số hệ thống của công ty. Renault cũng phải đưa ra động thái tương tự. Có khoảng 99 quốc gia bị đánh và vẫn còn đang tiếp tục lây lan nhanh. Tình hình có thể đã tệ hơn nếu kill switch trong WannaCry đời đầu không bị vô tình phát hiện. Tại Việt Nam, một số công ty và máy tính cá nhân cũng đã bị WannaCry lây nhiễm vào.
Hình ảnh minh họa cho Mọi thứ về WannaCry, lây lan kiểu gì, tấn công ra sao, biến thể mới, cách phòng ngừa. Ảnh: Tư liệu
Ở trên là WannaCry phiên bản đầu tiên, và rất nhanh sau khi nó bị ngăn chặn bằng cơ chế kill switch, các nhà phát triển của nó đã tạo ra phiên bản thứ 2. Con WCry 2.0 này đã đổi tên miền kill switch hoặc thậm chí không còn kill switch nữa, hay ít nhất là các nhà nghiên cứu bảo mật chưa phát hiện ra, nên về lý thuyết là chưa có cách ngăn chặn sự bùng phát kinh khủng của nó. Nhiều khả năng ngay cả hacker sinh ra nó cũng không thể nào chặn đứng sự lây lan của con malware này, nâng sự nguy hiểm của vụ tấn công lên rất nhiều lần. Giống như T-Virus trong phim Resident Evil vậy. Đợt tấn công thứ hai này còn dữ dội hơn khi đã xuất hiện các công cụ cho phép tùy biến ransomware theo ý thích của hacker mà không tốn nhiều thời gian. Công cụ này tuy không chỉnh sửa cách tấn công của WCry nhưng nó góp phần giúp gia tăng số lượng WCry bị tung ra, và tất nhiên là cũng gây ảnh hưởng nhiều hơn đến người dùng cá nhân và các doanh nghiệp. Ai mà biết được trong nay mai sẽ có thêm công cụ giúp tùy biến cách lây nhiễm và mã hóa của WCry thì sao? Khi đó việc tiêu diệt con ransomware này sẽ cực kì khó khăn. Cái nguy hiểm nhất ở đây không nằm ở vấn đề kĩ thuật, mà ở con người. Các hacker khác khi thấy hacker tạo ra WCry đã thành công thì họ cũng bắt chước làm theo. Có thể vì mục đích khẳng định danh tiếng, có thể là để thu tiền về xài, nhưng dù gì đi nữa thì số lượng hacker bắt chước làm theo mới đáng lo ngại vì họ đã biết được cách để ăn tiền và họ sẽ đưa cuộc chiến lên một tầm cao mới. Sẽ rất khó để dự đoán những cách tấn công mới của các biến thể WCry 2.0. Chúng ta hoàn toàn bị động trong khâu này và chỉ tới khi ransomware đã bị phát tán thì chúng ta mới có thể nghiên cứu cách tấn công của nó. Làm sao để phòng ngừa?
Làm sao để phòng ngừa?
Anh em nào lỡ dính thì chịu khó chờ hoặc khôi phục lại bản backup gần nhất chứ hiện tại chưa có thuốc trị WannaCry. Còn anh em nào chưa mắc thì hãy làm những bước sau:
Nguồn thông tin: Tổng hợp và biên tập từ chuyên trang công nghệ.