
Phép tính Diffie-Hellman ra đời năm 1976 đang âm thầm bảo vệ mọi tin nhắn, giao dịch trên toàn cầu
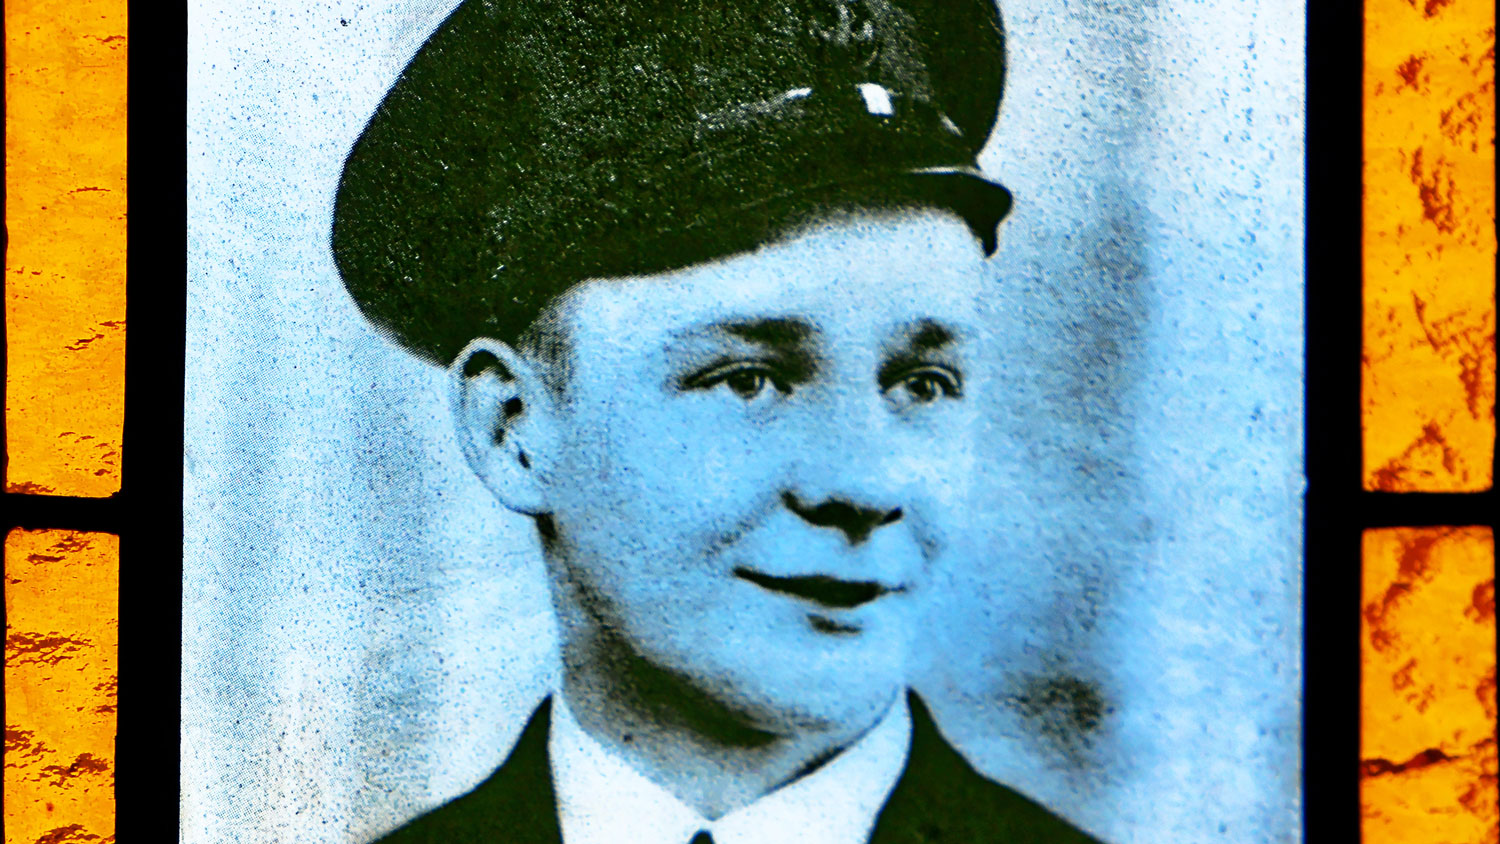
Ngày 30 tháng 10 năm 1942, ngoài khơi đồng bằng sông Nile, một nhóm tàu khu trục của Hải quân Hoàng gia Anh đã săn được một tàu ngầm Đức Quốc xã. Sau hàng giờ rải bom chìm, U-boat nổi lên mặt nước và bắt đầu chìm dần. Lúc đó, ba người Anh, gồm trung úy Anthony Fasson, thủy thủ Colin Grazier, và một thằng nhóc 16 tuổi tên Tommy Brown làm phụ căng-tin trên tàu, đã nhảy từ chiến hạm của mình lên U-boat đang chìm và chui vào bên trong.
Hình ảnh minh họa cho Phép tính Diffie-Hellman ra đời năm 1976 đang âm thầm bảo vệ mọi tin nhắn, giao dịch trên toàn cầu. Ảnh: Tư liệu
Tommy Brown trong sự kiện 1942 chỉ để lấy codebook để giúp giải mã Enigma Họ không vào để bắt tù binh. Họ cũng không vào để cướp vũ khí. Cái họ cần là sách. Cụ thể là những cuốn codebook chứa mã để chỉnh máy Enigma, cỗ máy mà Đức Quốc xã dùng để gửi tin liên lạc bí mật. Bên trong khoang chỉ huy đang ngập nước, ba người chộp được những cuốn sách trước khi mực in tan biến mất, vốn được làm từ loại mực hòa tan trong nước. Chỉ có thằng nhóc 16 tuổi sống sót thoát ra. Chưa đầy hai tháng sau, nhóm giải mã của ông Alan Turing dùng những codebook đó để giải mã tin liên lạc của Đức. Có ước tính rằng nỗ lực này đã rút ngắn Thế chiến 2 được khoảng 2 năm, cứu sống hàng triệu mạng người. Trong suốt lịch sử loài người, việc truyền tin mật đòi hỏi sự đánh đổi lớn như vậy mãi cho đến tận năm 1976.
Bài toán phân phối khoá đã tồn tại hàng nghìn năm
Có một câu chuyện oái oăm mà ngành mật mã đã loay hoay với nó suốt hàng thiên niên kỷ: muốn nói chuyện một cách bí mật với ai đó, mình phải thống nhất trước trên một mật mã chung với người đó. Nhưng để thống nhất được trên mật mã, hai người phải liên lạc với nhau trước. Mà nếu đã liên lạc được rồi thì người ngoài cũng nghe được mật mã luôn, và bí mật không còn là bí mật nữa.
Hình ảnh minh họa cho Phép tính Diffie-Hellman ra đời năm 1976 đang âm thầm bảo vệ mọi tin nhắn, giao dịch trên toàn cầu. Ảnh: Tư liệu
Cụ thể hơn, nếu mình muốn gửi anh em một lá thư mã hóa nhưng không tin tưởng người đưa thư, mình mã hóa nội dung bằng một bộ mật mã. Vấn đề là sau khi nhận thư, anh em cũng không đọc được vì không có chìa khoá để giải mã. Nếu mình gửi tiếp một lá thư khác giải thích bộ mật mã, người đưa thư bắt được lá thư đó luôn, và bí mật hoàn toàn có thể được giải trước khi anh em kịp hiểu lá thư gốc nói gì. Đây gọi là bài toán phân phối khóa, và nó hàm ý một điều rất kỳ cục: muốn thiết lập một kênh nói chuyện riêng tư, hai người cần phải thiết lập trước sự riêng tư. Vì lý do đó, lịch sử mật mã trước năm 1976 đọc giống một quyển trinh thám hơn là sách toán. Giải pháp toán học không hề tồn tại, thay vào đó là những giải pháp “cơ bắp” hơn như gặp mặt bí mật, vũ trang, và những vụ đột kích như vụ U-boat 1942. Đây không phải vấn đề mới của thế kỷ 20. Trong thực tế, Caesar đã gặp vấn đề về việc giải mã từ thời La Mã với bài toán phân phối khoá giải mã và nó tồn tại từ ngày đó.
Ý tưởng lớn của Diffie-Hellman: khi hai người lạ cùng tạo ra một chìa khóa
Trước khi đi vào ý tưởng này, cần biết một bối cảnh quan trọng. Vào thời điểm 1976, các nhà mật mã đã có sẵn các phương pháp để mã hóa tin nhắn, miễn là hai bên cùng có chung một chìa khóa, mà chìa khóa ở đây thực chất chỉ là một con số ngẫu nhiên đủ lớn. Vấn đề duy nhất chưa giải được là làm sao hai người có cùng con số đó mà không cần gặp nhau, và cả khi gửi nó qua bất kỳ kênh nào, người đưa thư có đọc được cũng không hiểu được hay xác định được. Và điều đó được hai nhà nghiên cứu Whitfield Diffie và Martin Hellman tại Stanford giải quyết một cách đơn giản vào năm 1976. Để hiểu vì sao điều này khả thi, cần làm quen với khái niệm hàm một chiều (one-way function). Đây là phép tính mà khi đi theo chiều xuôi thì rất dễ, nhưng khi đảo ngược thì gần như không khả thi. Ví dụ kinh điển là công thức Coca-Cola: pha các nguyên liệu lại với nhau theo công thức là chuyện đơn giản, nhưng nếu anh em chỉ có chai Coca-Cola thành phẩm trong tay, các nhà hóa học giỏi nhất cũng không thể tách ngược ra để biết chính xác công thức gốc. Sau đây là cách Diffie và Hellman dùng hàm một chiều này để giải bài toán phân phối khóa. Giả sử mình và anh em đang ở hai thành phố khác nhau, cùng muốn pha một loại cola bí mật giống hệt nhau, nhưng chỉ liên lạc được qua bưu điện và biết rõ là người đưa thư đọc trộm tất cả thư từ:
Cả mình và anh em giờ cùng có một chai cola công thức giống hệt nhau, dù không ai biết hương riêng của người kia. Người đưa thư đã đọc lén tất cả nhưng vẫn không pha được chai y hệt, vì họ không có quyền truy cập vào hương cherry và hương vanilla cá nhân của hai người. Chai cola cherry-vanilla đó chính là chìa khóa giải mã. Một khi cả mình và anh em đã cùng có nó, mọi tin nhắn sau này gửi cho nhau đều được mã hóa và giải mã bằng các phương pháp đã có sẵn từ trước, mà chỉ ai có đúng công thức cola này mới đọc được. Người đưa thư đã đọc lén tất cả nhưng không pha được chai y hệt, nên không có chìa khóa, nên không đọc được nội dung tin nhắn.
Vì sao kẻ nghe lén không đảo ngược được phép tính?
Trong thực tế, máy tính không gửi cho nhau những chai cola lỏng. Phép loại suy trên được dịch sang toán học như sau. Cùng một số base b công khai,
Đến đây có một vấn đề. Nếu kẻ nghe lén bắt được b, ví dụ là 10 đi và b mũ n = 100, họ chỉ cần mở máy tính ra, dùng hàm logarit là tìm ra n = 2 trong vài giây. Bí mật lúc này bị bật mí vì lũy thừa thường không phải hàm một chiều, và logarit rất dễ tính với luỹ thừa bình thường. Điểm khác biệt mà hai ông Diffie và Hellman nhận ra là logarit không phải lúc nào cũng dễ tính trong số học modular (tính số dư). Khi đó việc đảo ngược lũy thừa trở thành cực kỳ khó.
Hình ảnh minh họa cho Phép tính Diffie-Hellman ra đời năm 1976 đang âm thầm bảo vệ mọi tin nhắn, giao dịch trên toàn cầu. Ảnh: Tư liệu
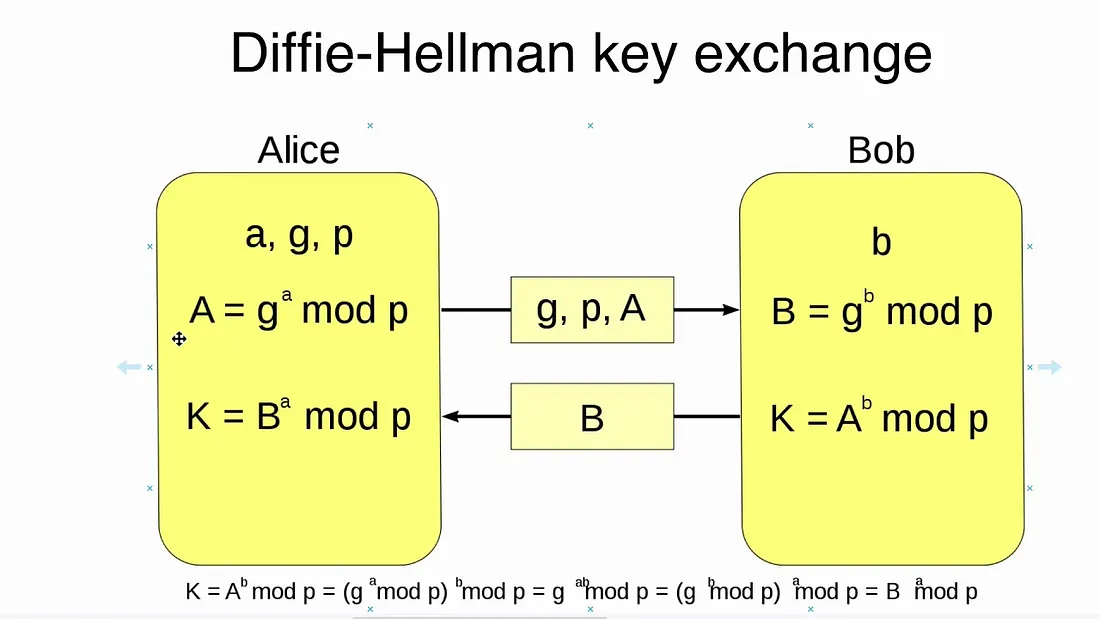
Trong hình này, Alice chọn số gốc là g, số mod là p số bí mật là a. Bob số bí mật là b. Khi đó Alice sẽ gửi số A (g^a mod p) qua Bob. Bob nhận được sẽ lấy A làm phép tính A ^ b và mod p. Ngược lại tương tự Alice sẽ nhận từ Bob để giải mã ra cùng con số. Nếu anh em chưa quen với mod, đây là cách dễ hiểu nhất. Đồng hồ nhà mình có 12 giờ. Bây giờ là 10 giờ, mình bảo “5 tiếng nữa là mấy giờ?”. Anh em có thể không nói “15 giờ”, mà sẽ nói “3 giờ”. Đó chính là 15 mod 12 = 3, tức là số dư khi chia 15 cho 12. Phép tính trên đồng hồ luôn xoay quanh vòng tròn 12 giờ, đó là tinh thần của mod.
Vì sao phép tính này âm thầm vận hành cả hành tinh
Và hiện tại, phép tính này đang được âm thầm vận hành trên cả hành tinh này. Mỗi lần anh em scan mã VietQR để trả 30 nghìn cho cốc cà phê quán cóc, có Diffie-Hellman đứng giữa anh em và ngân hàng để bảo vệ giao dịch anh em thực hiện. Hay khi vợ anh em mở app Momo chuyển 200 nghìn cho anh em đi chợ, có Diffie-Hellman đứng giữa anh em và Momo để không ai nghe lén được số tiền và số tài khoản. Mỗi lần anh em login vào app Vietcombank để check số dư, có Diffie-Hellman. Và kể cả mỗi lần anh em mở đường dẫn Sharevina với https ở URL, Diffie-Hellman cũng đứng giữa quá trình giải mã.
Hình ảnh minh họa cho Phép tính Diffie-Hellman ra đời năm 1976 đang âm thầm bảo vệ mọi tin nhắn, giao dịch trên toàn cầu. Ảnh: Tư liệu
Mỗi tin nhắn iMessage anh em gửi cho vợ, mỗi cuộc gọi WhatsApp, mỗi giao dịch Shopee, mỗi lần stream Netflix, đều có một biến thể của Diffie-Hellman lặng lẽ hoạt động ở tầng nền. Hàng nghìn tỷ đô tiền giao dịch ngân hàng và bí mật chính phủ trên toàn cầu đang được bảo vệ bởi một phép tính mà 99% người dùng chưa bao giờ nghe tên hai ông tác giả. Điều thú vị là Diffie và Hellman đã công bố giao thức này hoàn toàn công khai, không giữ bản quyền. Nếu họ giấu, có lẽ giờ nó đã bị mua đứt và internet hiện đại đã rất khác. Họ chọn để cả thế giới dùng, và trong gần 50 năm, không ai tìm được cách phá nó.
Cú đe dọa duy nhất mà Diffie-Hellman lo lắng: máy tính lượng tử
Tuy nhiên, gì cũng vậy, có mã thì ắt sẽ có cách phá, có luật thì ắt sẽ có một lúc nào đó luật bị phá vỡ. Có một ngoại lệ đang dần xuất hiện ở đường chân trời khi vào năm 1994, ông Peter Shor, lúc đó là nhà nghiên cứu tại AT&T, phát hiện ra một thuật toán có thể giải bài toán logarith rời rạc này trong vài giờ thay vì vài thiên niên kỷ. Điều kiện cần là một máy tính lượng tử đủ mạnh và đủ ổn định để chạy thuật toán đó. Lý do duy nhất Diffie-Hellman vẫn an toàn lúc này là loài người chưa xây được máy tính lượng tử như vậy. Nó không còn là vấn đề toán học, mà là vấn đề kỹ thuật. Khi máy tính lượng tử đủ mạnh xuất hiện rất nhiều thứ sẽ phải thay đổi. Thực tế thì cộng đồng cryptography đã biết chuyện này từ lâu và đã đang chạy đua chuyển sang post-quantum cryptography (mật mã hậu lượng tử), một loạt thuật toán được thiết kế để chống lại Shor’s algorithm. Quá trình chuyển đổi đã bắt đầu, nhưng chưa hoàn tất. Cho đến khi nào hoàn tất, Diffie-Hellman vẫn còn vài năm nữa để đứng giữa bí mật của anh em và phần còn lại của thế giới.
Kết luận
Quay lại năm 1942, ngoài khơi sông Nile. Trung úy Fasson và thủy thủ Grazier đã đánh đổi mạng sống để có vài cuốn codebook. Họ không thể tưởng tượng được rằng 34 năm sau, hai nhà toán học ở California sẽ tìm ra cách để loại đột kích đó không bao giờ phải xảy ra nữa. Lần tới khi anh em scan QR trả tiền cà phê, gửi một tin nhắn iMessage cho vợ, hay đơn giản là refresh trang Sharevina, nhớ rằng có một phép tính ra đời năm 1976 đang lặng lẽ làm việc đó cho anh em. Hai cái tên ít người nhớ, nhưng lại tạo ra một cuộc cách mạng âm thầm có ảnh hưởng toàn cầu.
Nguồn thông tin: Tổng hợp và biên tập từ chuyên trang công nghệ.